Señales ocultas de que tu sitio web corporativo ha sido vulnerado (y cómo afecta tus ventas)
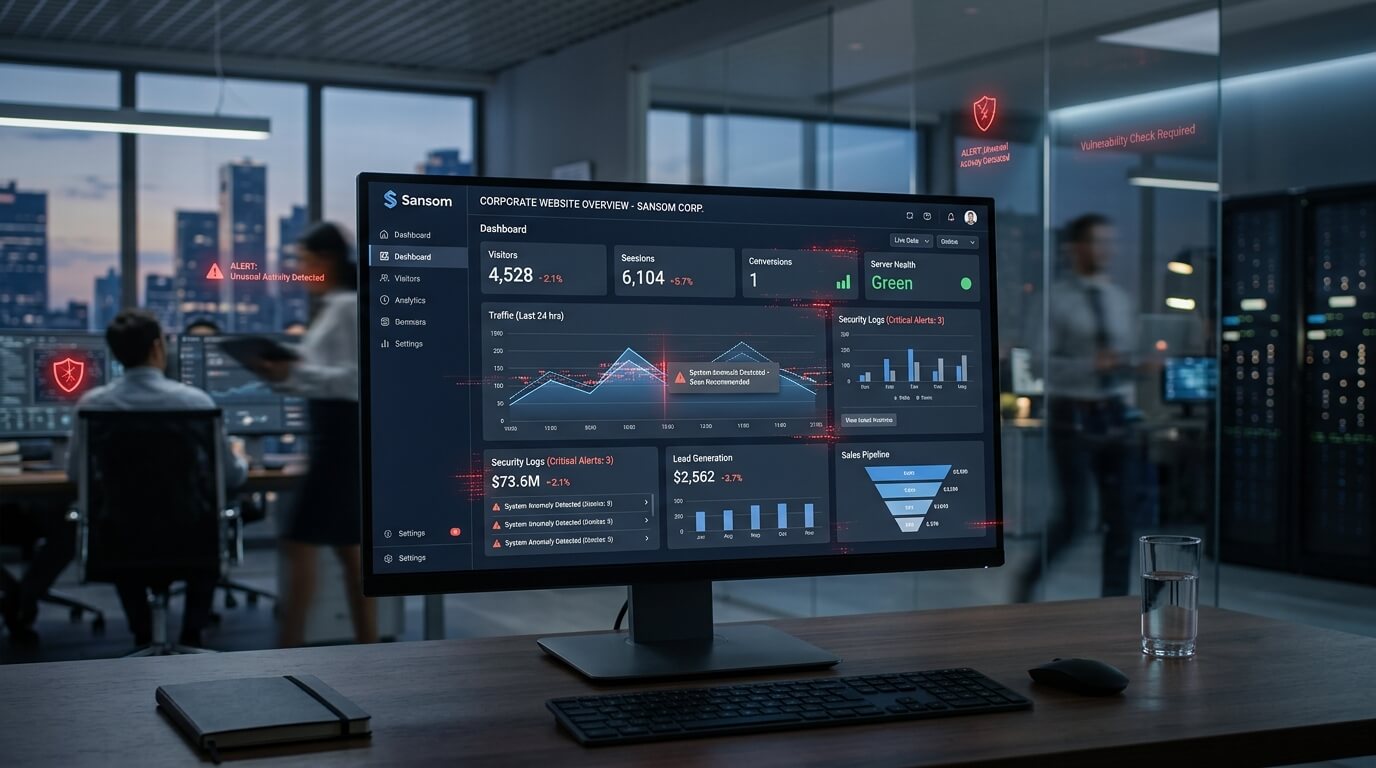
Muchos empresarios creen que un ataque cibernético siempre es evidente: una pantalla negra, un mensaje de secuestro de datos o la caída total del sitio. Sin embargo, en el ecosistema empresarial de hoy, los atacantes prefieren pasar desapercibidos.
Su objetivo no es destruir tu sitio web, sino usar tus recursos, tu tráfico y tu reputación para su propio beneficio comercial. Cuando un sitio corporativo en WordPress es infectado por malware de forma silenciosa, las consecuencias para el negocio son letales y directas: pérdida de clientes y fuga de dinero.
¿Cómo identificar si tu sitio está infectado?#
Aquí te presentamos las señales de ineficiencia y pérdida de ingresos que indican que tu sitio podría estar comprometido:
1. Caída drástica en las conversiones o ventas#
Si tu tráfico sigue siendo el mismo pero los formularios de contacto han dejado de llegar o las ventas en línea han caído abruptamente, es posible que el malware esté interceptando a los usuarios. Algunos virus insertan código que redirige a los visitantes (especialmente a los que ingresan desde dispositivos móviles) hacia sitios web fraudulentos o de competencia desleal, robando directamente tus oportunidades comerciales.
2. Clientes reportan "Páginas Peligrosas"#
Nada destruye más rápido la confianza de un prospecto que intentar entrar a tu web y toparse con una enorme pantalla roja de Google indicando: "El sitio al que vas a acceder es engañoso". Esto ocurre cuando los motores de búsqueda detectan inyecciones maliciosas en tu código. Recuperar la confianza de un cliente que vio esa advertencia es casi imposible.
3. Lentitud operativa extrema#
Un sitio infectado suele estar enviando miles de correos de spam por minuto o minando criptomonedas usando los recursos de tu servidor. Esta sobrecarga hace que tu plataforma tarde una eternidad en cargar. En un mundo donde los usuarios abandonan una página si no carga en menos de 3 segundos, esto se traduce en oportunidades de negocio perdidas instantáneamente.
4. Nuevos usuarios administradores "Fantasma"#
Si al revisar el panel de control notas cuentas de administrador que tú o tu equipo no crearon, tienes un agujero de seguridad grave. Estos "backdoors" (puertas traseras) permiten a los atacantes controlar tu plataforma a voluntad, acceder a los datos de tus clientes e inyectar código cuando lo deseen.
El impacto en tu rentabilidad#
Ignorar estas señales pensando que "solo es un fallo temporal" es un error costoso. Cada hora que un sitio corporativo permanece infectado:
- Tu inversión en publicidad (Google Ads, Facebook Ads) se desperdicia al llevar tráfico a un sitio que redirige o bloquea a los visitantes.
- Tu posicionamiento SEO construido durante años se desploma, ya que Google penaliza activamente las páginas inseguras.
- Te expones a demandas si los datos personales de tus clientes son extraídos por terceros.
La tecnología debe ser un activo que impulse tus márgenes, no un agujero negro de credibilidad. Si notas alguna de estas señales, es crucial realizar una auditoría técnica inmediata para identificar la raíz del problema y limpiar la infraestructura antes de que el daño sea irreversible.
¿Te gustaría profundizar en estos temas?
Aprende sobre desarrollo de software, apps a medida, automatizaciones con N8N, Next.js y Cloud con casos reales.
Artículos Relacionados
Ver todos →
Respuesta a incidentes: Cómo recuperamos la operatividad de tu WordPress en menos de 24 horas
Conoce nuestra metodología ágil y garantizada para erradicar malware corporativo, recuperar tus datos y restaurar tus ventas sin perder tiempo.
El falso ahorro: Por qué los plugins de seguridad gratuitos no protegen tu operación corporativa
Evalúa los riesgos financieros de dejar la ciberseguridad de tu plataforma empresarial en manos de herramientas automatizadas gratuitas.
El día después: Qué hacer tras un ciberataque para evitar recaídas operativas
Limpiar el virus es solo el primer paso. Aprende cómo estructurar un plan de mantenimiento continuo para proteger los activos digitales de tu empresa a largo plazo.