El falso ahorro: Por qué los plugins de seguridad gratuitos no protegen tu operación corporativa
Para un gerente o dueño de negocio, optimizar el presupuesto es una prioridad constante. En el afán de reducir costos operativos en la gestión tecnológica, es común recurrir a plugins de seguridad gratuitos para proteger sitios web en WordPress. A simple vista, parece una decisión inteligente: la plataforma ofrece herramientas a cero costo que prometen blindar el sistema.
Sin embargo, cuando la página web es el motor principal de adquisición de clientes o la vitrina corporativa de la empresa, confiar la integridad del negocio a soluciones genéricas es un falso ahorro que puede costar miles de dólares a largo plazo.
El problema de la "Seguridad de Caja"#
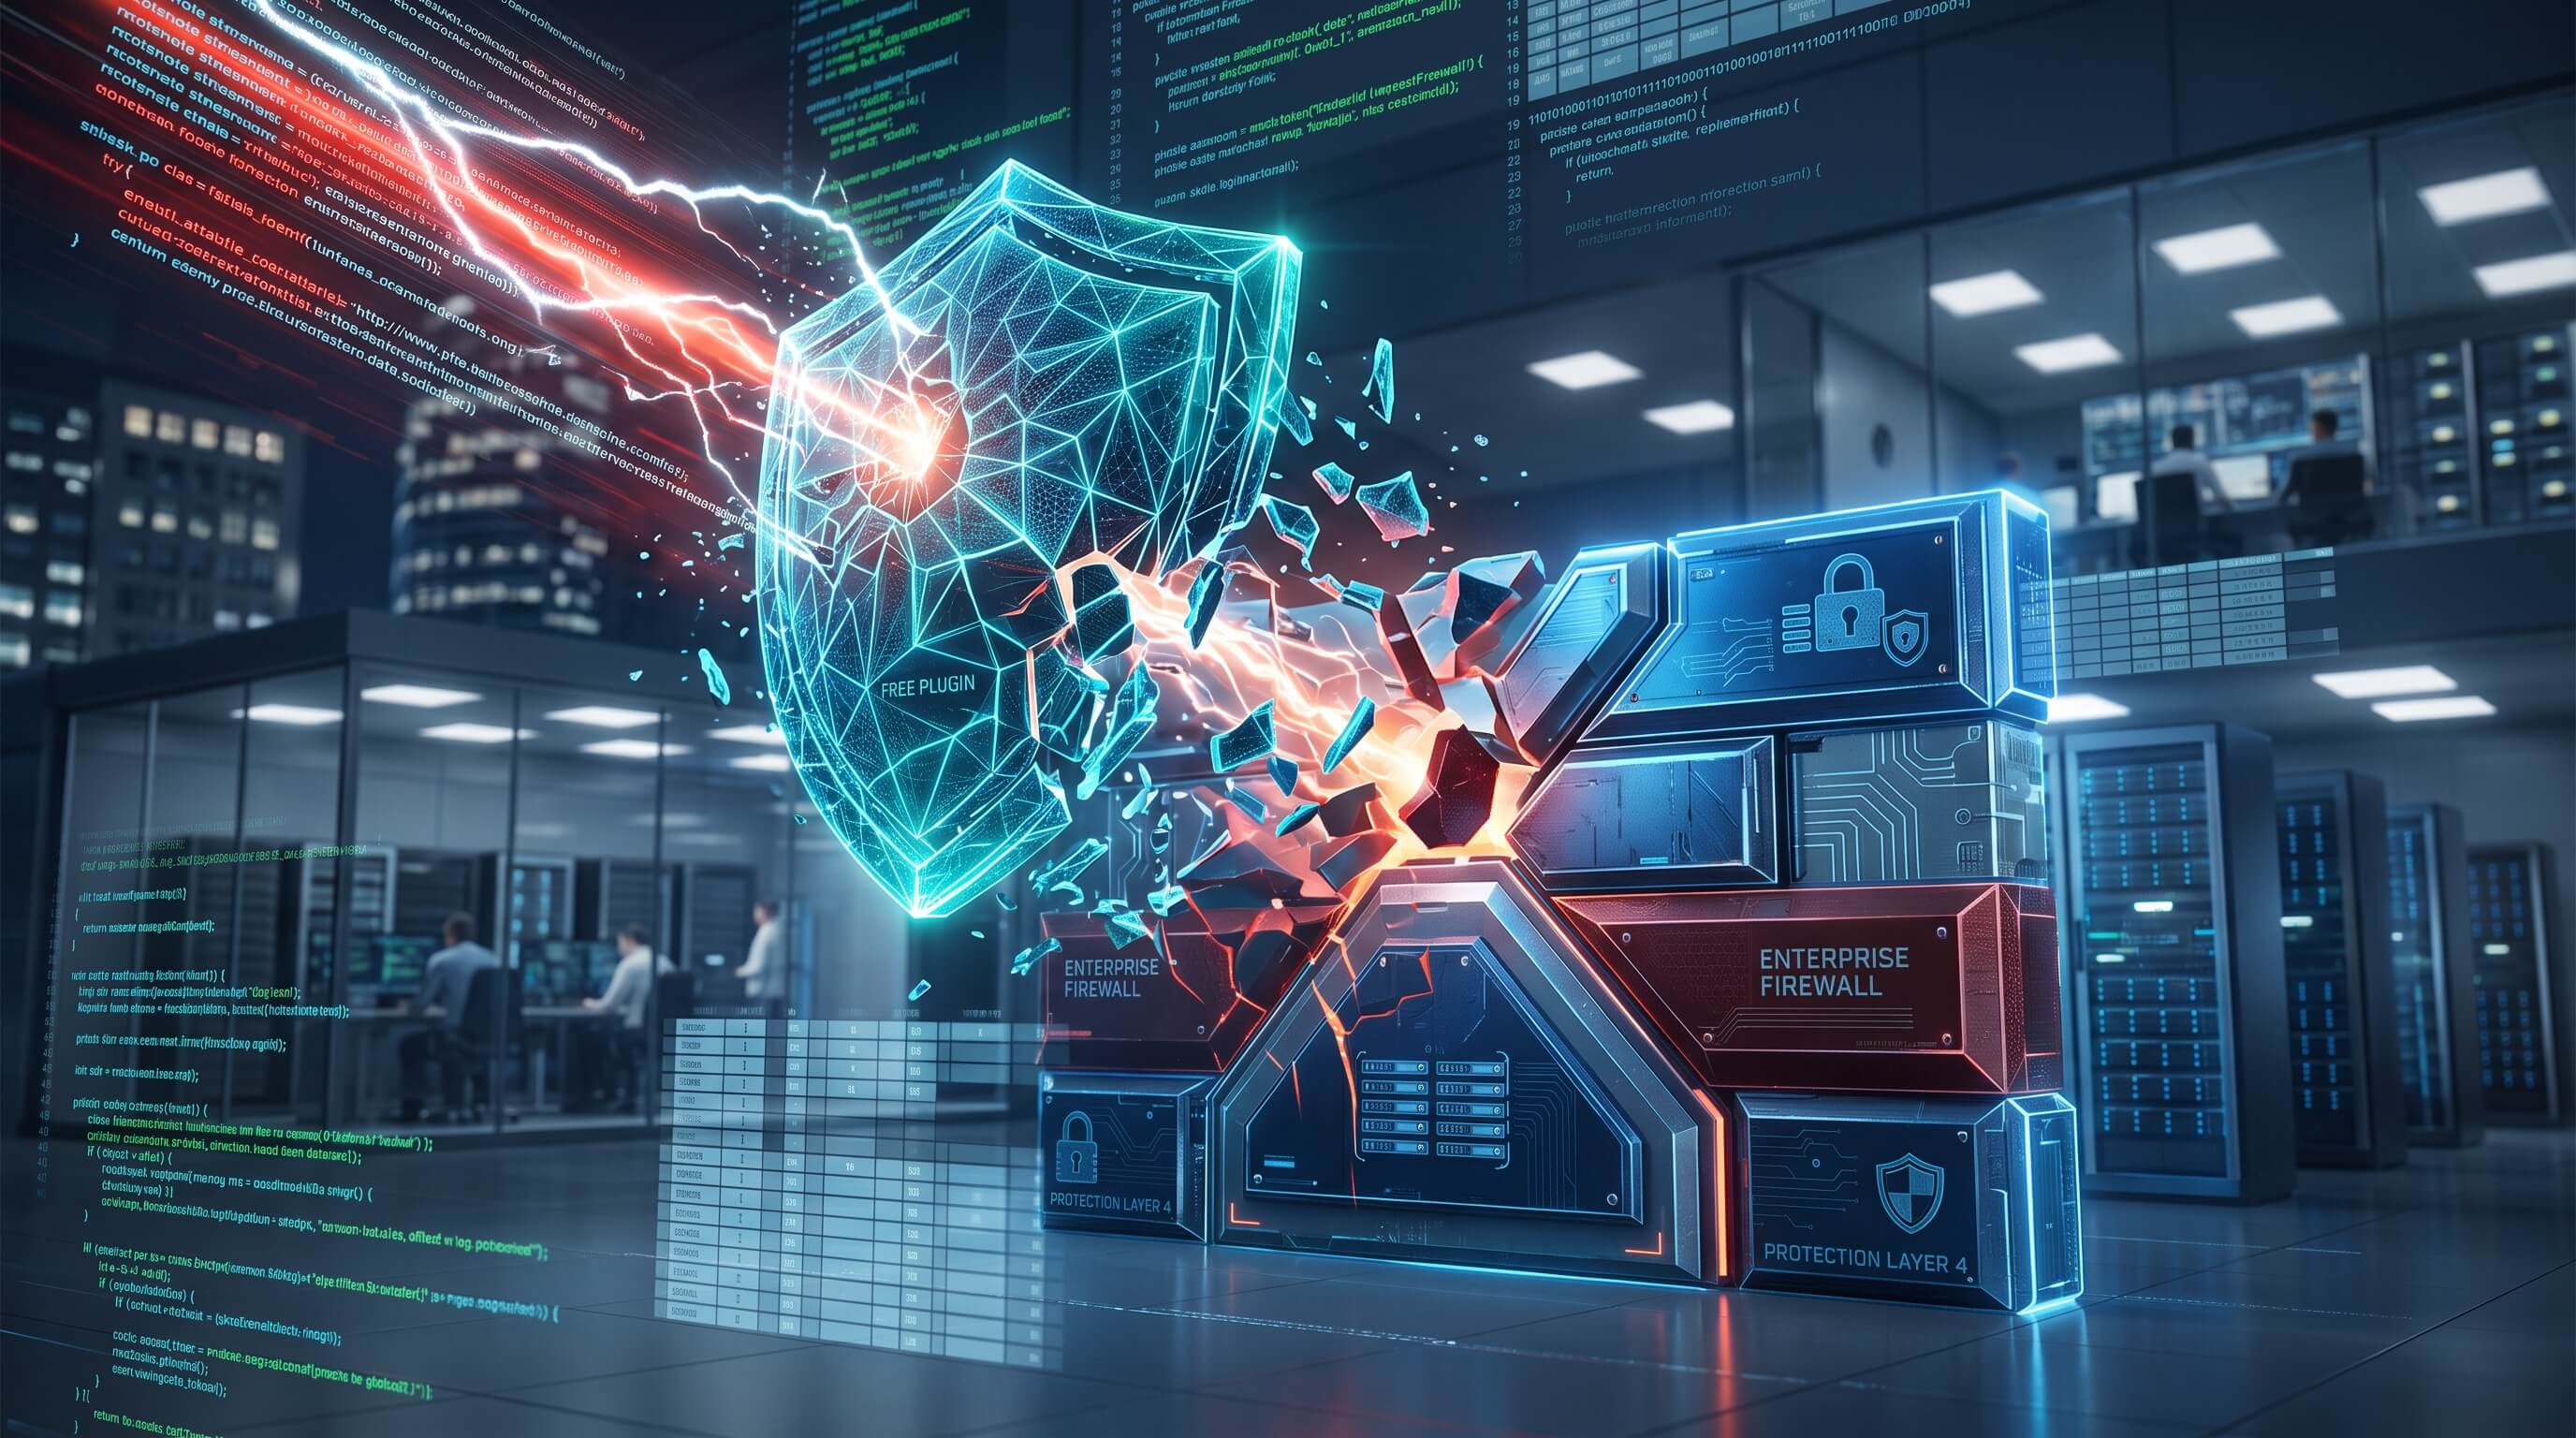
Los plugins de seguridad gratuitos funcionan bajo reglas estandarizadas y firmas de virus conocidas. Es como ponerle un candado genérico a la puerta de una bóveda bancaria; detendrá a los oportunistas, pero no a los verdaderos profesionales.
1. Respuestas reactivas, no preventivas#
Las herramientas gratuitas escanean buscando patrones que ya han sido identificados globalmente. Si surge un ataque nuevo o un atacante personaliza un malware específicamente para vulnerar tu tema o tus integraciones a medida, el plugin gratuito no lo detectará hasta que sea demasiado tarde y el daño (robo de datos, redirecciones) ya esté hecho.
2. Sobrecarga del servidor (Lentitud que cuesta ventas)#
Muchos de estos plugins ejecutan escaneos profundos en el mismo servidor donde se aloja tu web. Esto consume una enorme cantidad de memoria y procesamiento. El resultado es un sitio extremadamente lento durante las horas pico de tráfico. Como vimos antes, la lentitud espanta a los clientes y devalúa directamente el retorno de inversión (ROI) de tus campañas de marketing.
3. Falsos positivos que bloquean la operación#
Una configuración automatizada estricta en un plugin gratuito a menudo bloquea a usuarios legítimos. Imagina que tu equipo de ventas o tus propios clientes intentan acceder a la intranet o al portal de pagos y son bloqueados automáticamente por un sistema de seguridad mal calibrado. Interrumpir el flujo de ingresos por una falsa alarma es una ineficiencia inaceptable para una empresa escalando.
Arquitectura de Seguridad vs Herramientas Genéricas#
La verdadera protección de un ecosistema digital corporativo no se logra instalando un botón mágico. Se requiere de una arquitectura de negocio segura.
En lugar de parches superficiales, las empresas sólidas invierten en:
- Auditorías de código a medida: Para identificar vulnerabilidades únicas en las integraciones y desarrollos personalizados que un escáner genérico no puede leer.
- Firewalls a nivel de servidor (WAF): Que bloquean los ataques antes de que siquiera toquen la plataforma de WordPress, ahorrando recursos y garantizando velocidad.
- Protocolos de contención y copias de seguridad en la nube: Porque la seguridad total no existe, pero la capacidad de recuperación en menos de 10 minutos sí, garantizando la continuidad del negocio sin importar el escenario.
Al evaluar las herramientas tecnológicas de tu empresa, recuerda: el software genérico resuelve problemas genéricos. Los activos digitales críticos de tu empresa requieren soluciones de grado empresarial.
¿Te gustaría profundizar en estos temas?
Aprende sobre desarrollo de software, apps a medida, automatizaciones con N8N, Next.js y Cloud con casos reales.
Artículos Relacionados
Ver todos →
Respuesta a incidentes: Cómo recuperamos la operatividad de tu WordPress en menos de 24 horas
Conoce nuestra metodología ágil y garantizada para erradicar malware corporativo, recuperar tus datos y restaurar tus ventas sin perder tiempo.
El día después: Qué hacer tras un ciberataque para evitar recaídas operativas
Limpiar el virus es solo el primer paso. Aprende cómo estructurar un plan de mantenimiento continuo para proteger los activos digitales de tu empresa a largo plazo.
Señales ocultas de que tu sitio web corporativo ha sido vulnerado (y cómo afecta tus ventas)
Descubre cómo los ciberataques silenciosos en WordPress están desviando a tus clientes y dañando la reputación de tu empresa sin que te des cuenta.